LwM2M Access Control: владелец прав и обычный сервер
Клиент хозяйства зарегистрирован у нескольких серверов. Успешное подключение одного из них не означает одинаковые права на все ресурсы. Проверяйте Access Control и роль владельца отдельно от транспорта и идентичности. Приёмка должна показать разрешённое безопасное чтение и ожидаемый отказ другой роли. Методика использует тестовый объект и не меняет рабочую модель доступа ради диагностики; новые полномочия не возникают из одного факта регистрации либо знания адреса нужного Object Instance.
Составить карту полномочий
LwM2M Core 1.2.2 различает права серверов и Access Control Owner соответствующего контекста. (OMA — LwM2M Core 1.2.2 operations) Подтвердите поддержку и конфигурацию клиента. Не считайте владельца обычным отображаемым именем организации или любым сервером, который первым подключился по сети. Сохраните Short Server ID, объект, экземпляр и применимые правила. Конкретные права зависят от модели и проектного порядка управления; общая успешная аутентификация не заменяет отдельного решения о допустимости операции над выбранным ресурсом полевого узла хозяйства.
Для стенда определите две разрешённые тестовые роли и безопасный ресурс без исполнительного эффекта. Составьте перечень чтений и других действительно нужных операций. Секреты и credentials в общий отчёт не включайте. Отдельно укажите, кто имеет право управлять ACL и как сохраняется исходное состояние. Не проверяйте write или delete на рабочем экземпляре только ради убедительного отказа. Даже неверно ожидаемый отрицательный тест может оказаться положительным, поэтому его последствия должны быть безопасны при любой фактической конфигурации.
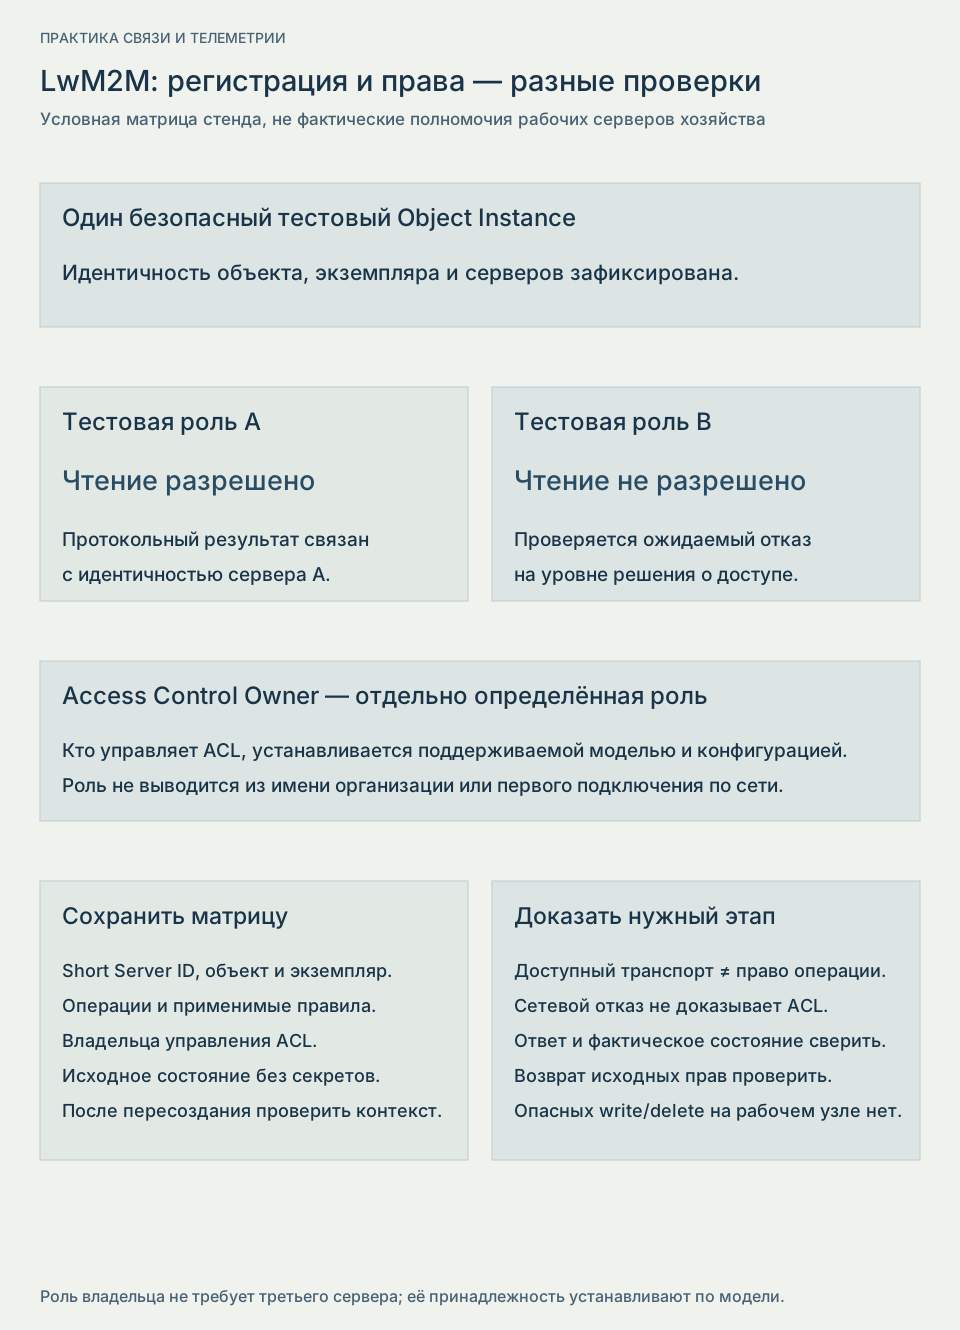
Сравнить роли на одном объекте
Сначала выполните предусмотренное чтение каждой ролью и сохраните результат с идентичностью сервера. Затем проверьте согласованную операцию, разрешённую только одной роли, на имитаторе. Сопоставьте протокольный ответ и фактическое состояние. Отказ из-за недоступной сети не подтверждает ACL. Для доказательства нужна пройденная цепочка до уровня, который действительно принимает решение о доступе. Не объединяйте все ошибки одной подписью «нет связи», если приложение способно различить неподтверждённую доставку и явно полученный отказ авторизации клиента.
Отдельно проверьте управление тестовой ACL владельцем и неподходящей ролью, если это входит в поддерживаемую модель. Восстановите исходное состояние и подтвердите безопасное чтение. Изменение рабочих прав выполняют только по существующему проектному порядку и конкретной задаче, а не как универсальное лечение ошибки. После пересоздания тестового экземпляра проверьте принадлежность правил заново. Совпадение числового Instance ID не гарантирует, что все прежние отношения и права имеют тот же фактический контекст после удаления или восстановления объекта клиента.
Принять наблюдаемые права
В акте сохраните роли, матрицу операций и фактические результаты. Приёмка подтверждает разделение доступа выбранного клиента, а не универсальную защиту всей инфраструктуры. Для хозяйства это делает несколько серверов управляемыми: инженер видит, кто может читать, кто менять и кто управляет ACL, оператор получает точную причину отказа. Регистрация и доступ остаются связанными, но самостоятельными проверенными этапами. Существующие полномочия сохраняют своё основание, а диагностика не расширяет их незаметно только ради успешного тестового запроса.