После 802.1X: когда терминал действительно готов передавать данные
Терминал показывает успешную аутентификацию в Wi-Fi, но измерения до архива не доходят. Оператор повторяет ввод учётных данных и получает тот же результат. Чтобы не замыкать расследование на уже пройденном этапе, полезно разложить готовность сети на последовательность наблюдаемых состояний: разрешённый доступ, адресация, маршрут и прикладное соединение.
Что подтверждает аутентификация
Microsoft описывает 802.1X как управление сетевым доступом на основе порта и отдельно рассматривает базовые IP-службы, включая DHCP. Следовательно, успешное решение о доступе не является квитанцией получения адреса или доставки телеметрии. Конкретная реализация беспроводной инфраструктуры может добавлять собственные промежуточные состояния. (Microsoft Learn — 802.1X wireless access)
В ведомости наблюдений для одной попытки указывают терминал, точку доступа, назначенный профиль сети и результат аутентификации. Следующей строкой записывают фактический адрес и способ его получения. Автоматически настроенный адрес из прежнего сеанса нельзя без проверки считать действующим результатом текущего подключения. Времена событий связывают по журналам одной попытки.
Проверять путь по порядку
После подтверждения доступа исследуют адресацию, доступность предусмотренного шлюза, разрешение имени сервиса и прикладной обмен. Эти действия выполняют штатными диагностическими средствами в пределах обслуживаемой сети. Не требуется сканировать соседние узлы или изменять их настройки. Для каждого шага выбирают понятное положительное доказательство и записывают точку первого расхождения.
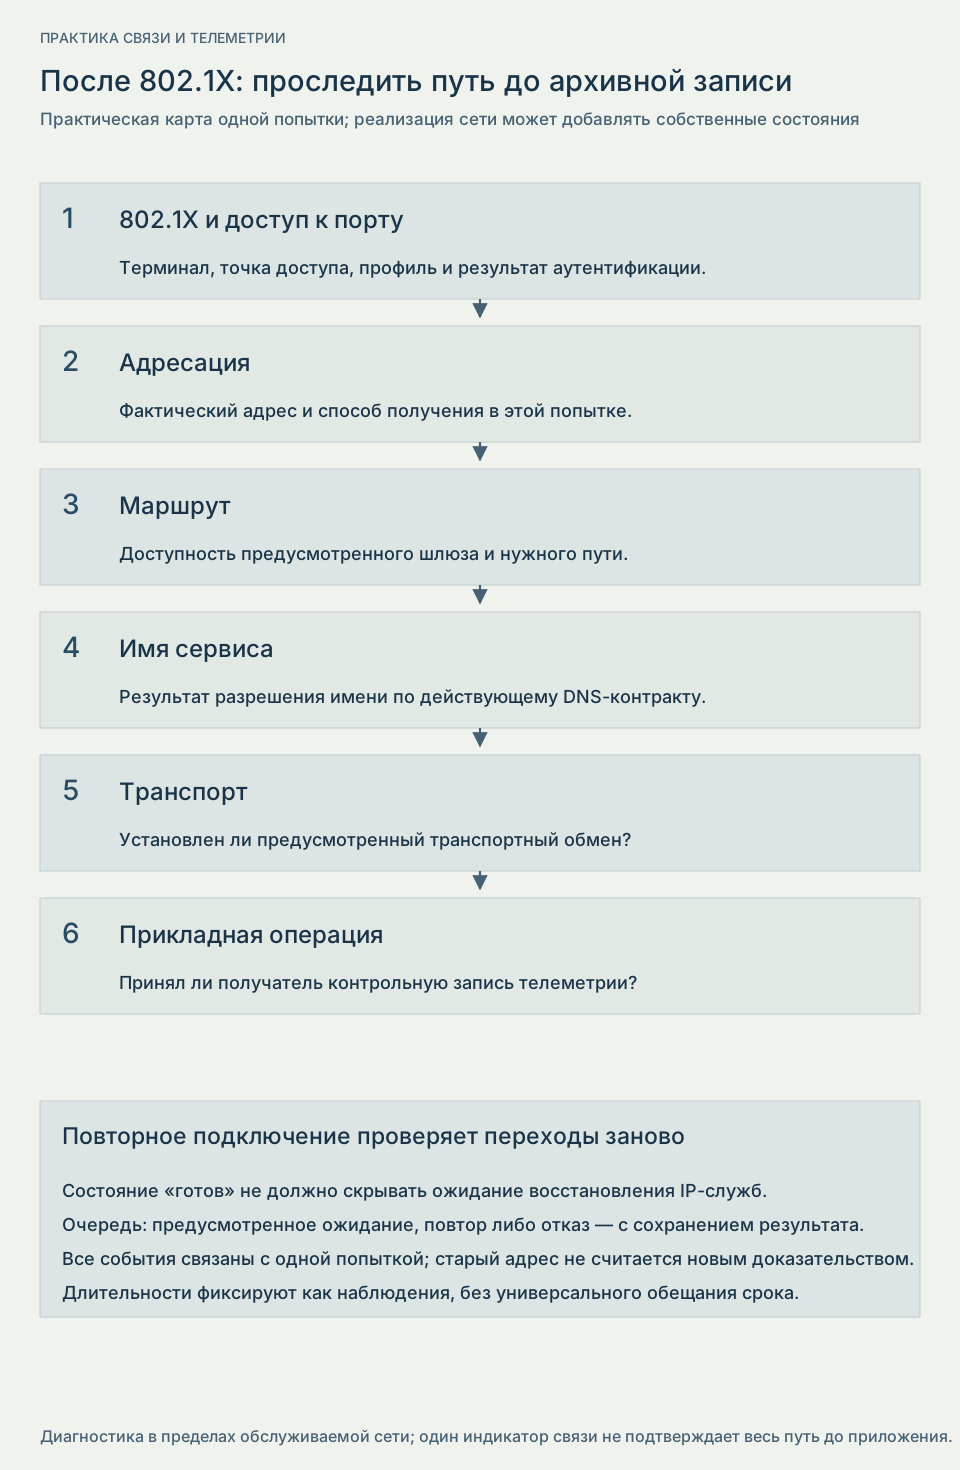
Если терминал получил адрес другой ожидаемой сети, проверяют назначенный профиль и привязку роли. Если адрес корректен, но не работает имя сервиса, исследуют DNS-контракт, а не повторяют EAP без основания. Если TCP или другой транспорт установлен, но запись отвергается приложением, анализ продолжается на уровне его прав и данных. Один индикатор связи не покрывает все эти переходы.
Испытать повторное подключение
На стенде или в согласованном окне повторяют штатное отключение и возврат терминала. Проверяют, не остаётся ли интерфейс приложения в состоянии «готов» между аутентификацией и восстановлением IP-служб. Очередь измерений должна иметь согласованное поведение в этом промежутке: показывать ожидание, повтор или отказ согласно контракту, сохраняя различимость результатов.
Приёмка связывает конкретную попытку аутентификации с назначенной сетью и контрольной записью у получателя. В акте отмечают длительности как измеренные наблюдения, не обещая универсального срока подключения для любого хозяйства. Так служба сопровождения получает точную границу неисправности и перестаёт повторно менять пароли, когда проблема находится уже в адресации, маршрутизации или прикладном сервисе.