Сертификаты OPC UA в телеметрии фермы: организовать жизненный цикл доверия приложений
Соединение OPC UA работает сегодня, но его дальнейшая доступность зависит от жизненного цикла доверия приложений. Новая версия, замена сервера или истечение сертификата могут затронуть несколько рабочих связей. Нужен эксплуатационный процесс, который позволяет подготовить изменение, проверить его и сохранить ответственность. Отключение проверки доверия не является способом завершить такой проект.
Составить реестр приложений
Для каждого приложения указывают владельца, назначение, необходимые связи и используемый механизм доверия. Сертификат приложения различают с пользовательской учётной записью и правами оператора. Даже подтверждённая идентичность приложения не даёт пользователю неограниченных полномочий.
В реестре хранят необходимые открытые сведения о сертификате, его сроке и происхождении, не включая закрытые ключи. Отдельно фиксируют, где находятся ответственные средства управления и какой порядок предусмотрен для замены. Копия файла в неизвестной папке не является управляемым процессом доверия.
OPC Foundation описывает управление сертификатами, группы и списки доверия в отдельных функциях спецификации. Поддержка централизованного управления определяется реализацией приложения. Поэтому сначала подтверждают возможности каждого участника, а затем выбирают эксплуатационную схему. (OPC Foundation — OPC 10000-12, Certificate Management)
Установить основания доверия
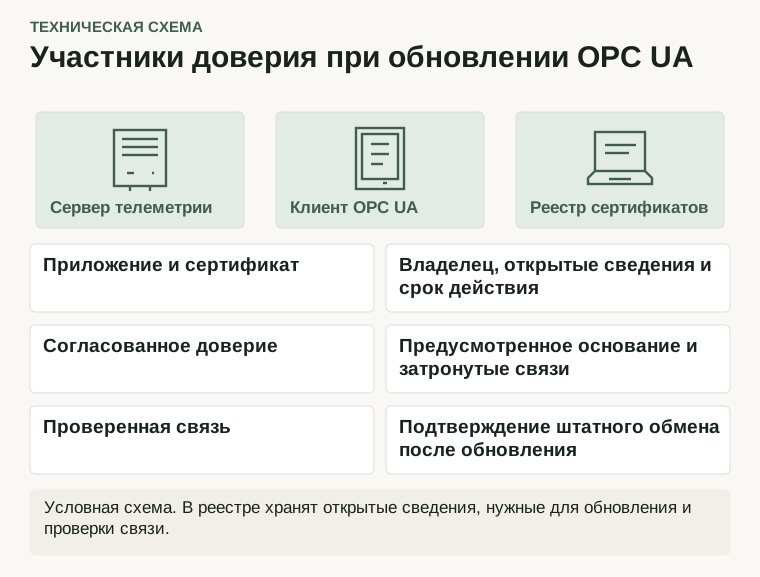
Для каждой связи должно быть понятно, кто и на каком основании разрешает доверять приложению. Первичное подключение предусматривает подтверждение идентичности и ожидаемого назначения. Сам факт появления неизвестного сертификата в журнале не является достаточным основанием автоматически принять его.
Поставщик подтверждает используемую модель и необходимые проверки для конкретного исполнения. Процесс хозяйства определяет роли согласования, регистрацию изменения и последующую проверку. Случаи замены оборудования и изменения имени приложения рассматривают явно, чтобы устаревшая связь не оставалась необъяснённым исключением.
Планировать обновление заранее
Реестр позволяет определить затронутые приложения и подготовить согласованный переход до истечения действующего основания доверия. Программа учитывает необходимость обновления доверенных сведений на другой стороне и проверку рабочих функций. Срок подготовки выбирают по фактическому порядку обслуживания, не копируя произвольное число дней.
Если приложение размещают на серверной платформе из каталога OmegaCanopy, аппаратная карточка не определяет жизненный цикл сертификатов. Эти свойства относятся к программному исполнению и его конфигурации. Совместимость платформы и поддерживаемые функции подтверждаются отдельно. (OmegaCanopy — local server catalogue candidate)
Проверить штатные и отрицательные случаи
В учебном или предназначенном для проверки контуре рассматривают действующую связь, согласованное обновление и предусмотренные случаи недоверенного или непригодного основания. Ожидаемые отказы должны оставаться отказами с понятной диагностикой. Положительный сценарий проверяется до уровня получения нужных данных, а не только открытия защищённого канала.
Для отзыва и завершения доверия определяют владельца решения и поддержку фактической системы. Если часть участников не умеет получать обновления выбранным способом, ограничение остаётся в проекте. Его не следует скрывать обещанием, что центральный реестр автоматически меняет поведение любого клиента.
Передать эксплуатацию ответственным
Комплект содержит реестр приложений, зависимости, поддержанные механизмы, роли и результаты сценариев. Описывают наблюдение за сроками и состоянием, порядок разбора отказа и связь с владельцами приложений. Секретные материалы передаются только предусмотренными для них средствами; в обычном паспорте процесса им не место.
После каждого изменения сохраняют открытые идентификаторы принятых версий и результаты проверки затронутых функций. Так хозяйство может готовить обновления и разбирать сбои, сохраняя проверку доверия и прослеживаемость решений. Программа управляет конкретными связями приложений, не приписывая их доступности свойства универсальной безопасности всей сети.