Восстановление агроинформационного сервиса после утраты площадки: принять план и доказательства готовности
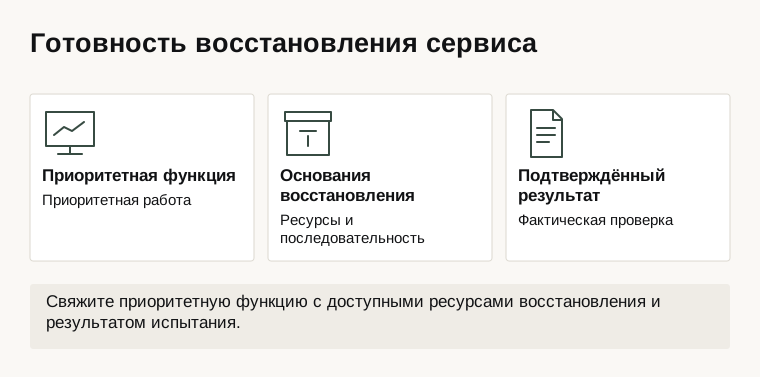
Основная серверная площадка стала недоступна. Резервные файлы существуют, но для возвращения агроинформационного сервиса нужны приложения, доступ, справочники и связь с пользователями. Список копий ещё не является планом восстановления. Хозяйству требуется согласованная программа, показывающая, какие функции возвращаются, на какой основе и чем подтверждается результат. Она рассматривает утрату площадки целиком, а не только запуск одного сервера.
Определить приоритеты через работу хозяйства
Владельцы процессов описывают последствия недоступности функций и допустимые временные ограничения. Отдельно задают, какая давность восстановленных данных приемлема для каждой задачи. Эти решения нельзя назначить только по технической скорости копирования: потеря свежих наблюдений и остановка пользовательской функции имеют различный производственный смысл.
NIST рассматривает восстановление как согласованное сочетание планов, процедур и технических мер для информационных функций и данных. Поэтому программа связывает организационное решение с фактическими ресурсами. Федеральные требования, упомянутые в материалах NIST, не становятся обязательствами местного хозяйства. (NIST CSRC — Contingency Planning)
Для периода восстановления определяют разрешённый временный порядок работы и ответственных. Если часть функций должна оставаться недоступной до проверки качества данных, это отражают явно. Формально открытый интерфейс не означает готовность пользоваться всеми его результатами.
Проверить независимость оснований
План перечисляет необходимые копии, конфигурации, приложения, документы, доступы и права использования. Уточняют, что из этого останется доступным при утрате основной площадки. Копия на другом сервере в том же недоступном помещении может не решать выбранный сценарий.
Необходимые учётные основания и средства доступа сохраняют установленным защищённым порядком. Их наличие только в системе, которую ещё предстоит восстановить, создаёт замкнутую зависимость. При этом аварийная подготовка не должна превращаться в распространение секретов в общей папке плана.
Отдельно рассматривают поставщиков, лицензирование, имена, время, сеть и внешние сервисы. Последовательность восстановления строят по зависимостям, а не по произвольному списку компьютеров. Для каждого существенного ресурса нужен назначенный владелец и понятное ограничение доступности.
Различить восстановление данных и функции
Восстановленная база может быть пригодна для чтения, но приложение ещё не готово принимать новые операции. Согласованность между системами проверяют по пользовательским действиям и связям идентификаторов. Данные разных моментов времени не объединяют без рассмотрения их совместимости.
Когда источники продолжают работать независимо, возникает вопрос поступивших за время перерыва записей. В плане определяют разрешённый способ их дальнейшего рассмотрения, повторов и пропусков. Возврат связи не должен автоматически создавать повторное выполнение производственной операции из старой очереди.
Переход к рабочему состоянию и последующий возврат на основную площадку являются отдельными управляемыми этапами. У каждого должны быть основание, ответственный и критерий завершения. Одновременная работа неподтверждённых активных копий может создать новую проблему согласованности вместо восстановления сервиса.
Получить доказательства готовности
Проверку выполняют в согласованной отдельной среде по разрешённому плану, без произвольного отключения производства. Команда проходит путь от доступных оснований до выбранных пользовательских функций и сохраняет фактические результаты. Наличие инструкции и успешное настольное обсуждение не заменяют подтверждения технических частей.
Итоговый план содержит зависимости, ресурсы, последовательность, ограничения и доказательства. Непроверенные этапы остаются видимыми. После существенного изменения сервиса оценивают затронутую часть программы. Готовность означает возможность обоснованно вернуть определённую работу в известных условиях, а не обещание автоматического восстановления любой будущей системы после любого события.